Renforcez la périphérie
Appliquez le masquage de topologie, TLS, SRTP, contrôles de débit, politique de pare-feu et gestion sécurisée à la limite SIP.
Organisez la sécurité SIP, les certificats, les mises à jour et le soutien autour d’une infrastructure vocale gérée.
Combinez les contrôles de sécurité Sentinel avec une configuration surveillée, un cycle de vie des certificats, des mises à jour logicielles et un modèle de support défini pour une gouvernance vocale continue. Option de plan critique
Appliquez le masquage de topologie, TLS, SRTP, contrôles de débit, politique de pare-feu et gestion sécurisée à la limite SIP.
Utiliser les alarmes, les journaux, les enregistrements d'appels, les statistiques de qualité et les captures de diagnostic pour prendre en charge les opérations.
Définir les responsabilités en matière de version, de certificat, de configuration, d'escalade et de renouvellement.
Téléchargez directement les fichiers PDF. Utilisez le portail de documentation pour obtenir des guides de configuration, des procédures d'installation et des informations spécifiques à la version.
Un point de départ selon vos besoins. Consultez la fiche du modèle avant de commander.
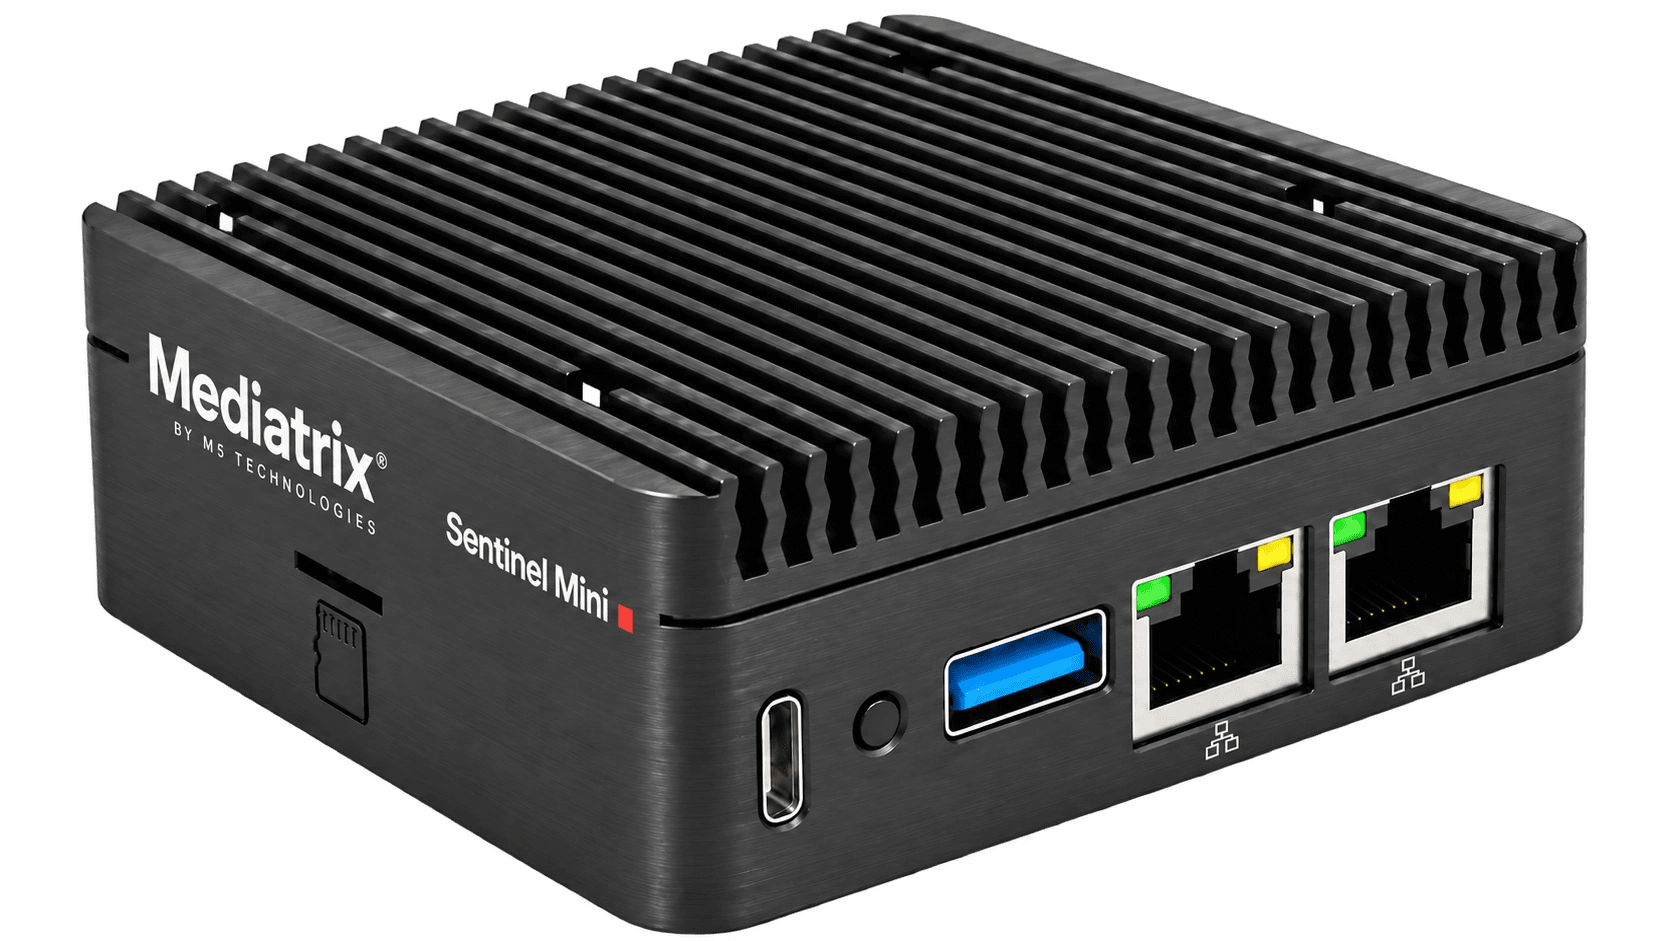
Un SBC compact pour une succursale ou une interconnexion SIP.
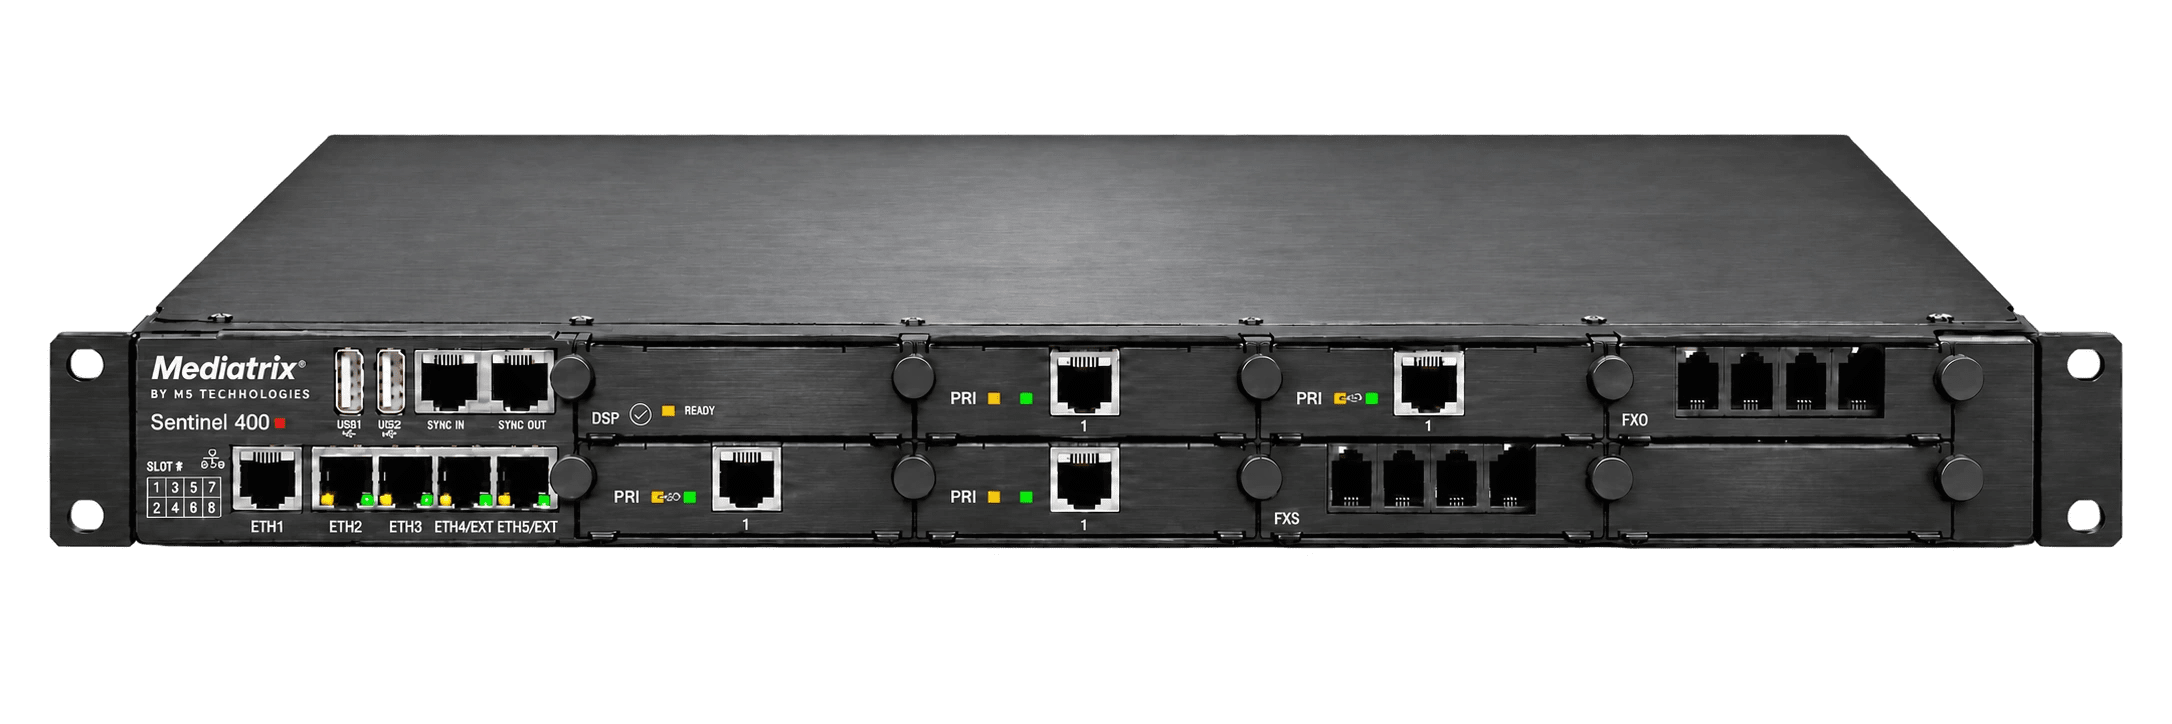
Une plateforme modulaire pour les sites aux interfaces téléphoniques variées.
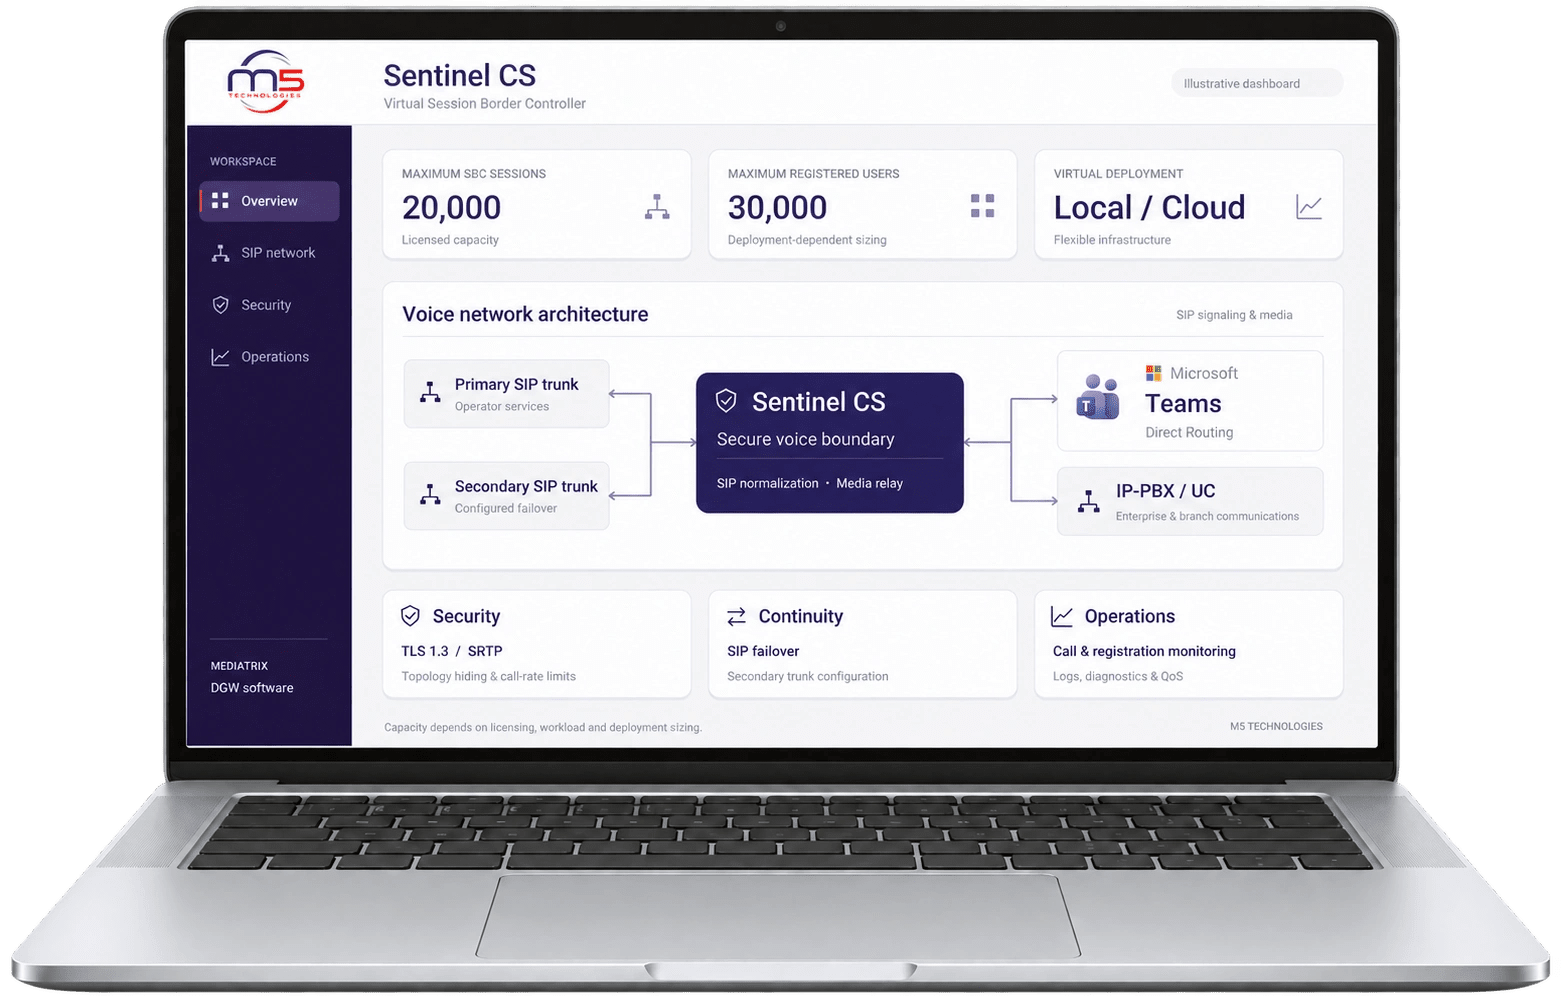
Un SBC déployé dans votre infrastructure virtuelle.
La couche M5 se situe entre ce qui doit être préservé et l'architecture de destination, rendant explicites la sécurité, la traduction et le comportement en cas de panne.
Les téléphones locaux, un PBX IP local, les passerelles Mediatrix et Sentinel peuvent échanger des appels SIP entièrement au sein de l'organisation. Le chemin vocal peut rester sur un LAN privé, un VLAN, un réseau de campus ou un réseau opérationnel isolé.
Une connexion externe est utilisée uniquement lorsque les appels doivent parvenir à des numéros publics, des sites distants ou des services hébergés. Si le chemin d'appel requis est entièrement local, le système peut rester sur le réseau privé. SÉLECTION DE LA PLATEFORME
Fournit un itinéraire alternatif uniquement lorsque le basculement est conçu et testé.
Possède des extensions, des fonctionnalités d'appel et des plans de numérotation internes.
Passez et recevez des appels via la plateforme d'entreprise.
Examine les alarmes, les enregistrements d'appels, les certificats et l'état de configuration.
Crée une démarcation contrôlée pour l'identité, les itinéraires, les supports, la capacité et le comportement en cas de panne.
Fournit des appels publics avec son propre profil SIP et ses propres règles de routage.
Flux de référence — les exigences du transporteur, de la plate-forme, de la juridiction et du terrain déterminent la conception de la production.
Use these checkpoints to evaluate a managed voice sécurité project before product selection or cutover.
La conception recommandée dépend de l'opérateur déployé, de la plate-forme PBX ou UC, des interfaces, volume d’appels, modes de défaillance et contexte réglementaire.| Zone de décision | Approche non contrôlée | Architecture M5 | Preuve d'acceptation |
|---|---|---|---|
| Interopérabilité | Supposer que les systèmes se connecteront | Normaliser la signalisation et les médias à une limite définie | Tests d'appel de bout en bout documentés |
| Sécurité | Exposer les domaines vocaux internes | Appliquer les contrôles d'identité, de topologie et de transport | Routes, certificats et journaux approuvés |
| Continuité | Répartir tous les sites ensemble | Préserver les services requis et la migration des phases | Tests de basculement, de restauration et d'exception |
| Opérations | Considérer la mise en service comme la ligne d'arrivée | Attribuer la surveillance, les mises à jour et la propriété de l'escalade | Runbook, sauvegardes et droits de support |
Partagez le produit, le déploiement et le résultat cible. M5 identifiera la bonne voie technique et commerciale.